

 English
 Italiano
Hace algún tiempo hablamos de las restricciones de los sitios web y cómo hacerlas cumplir sin necesidad de utilizar un proxy. Ahora veremos cómo evitar que los usuarios de Active Directory Domain Services utilicen aplicaciones especàficas.
Puede parecer extraño, pero es más fácil limitar el uso de software que de sitios web. Solo tenéis que acceder al controlador de dominio y seguir estos pasos.
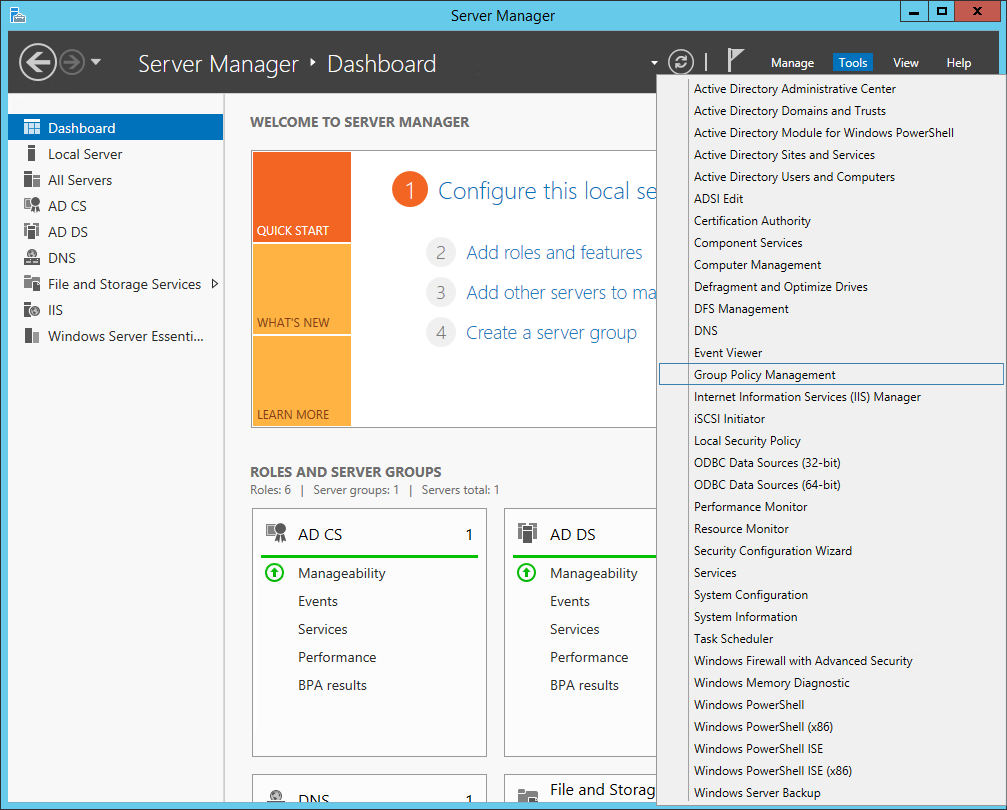
Abrid Administrador del servidor y ejecutad Administración de directivas de grupo:
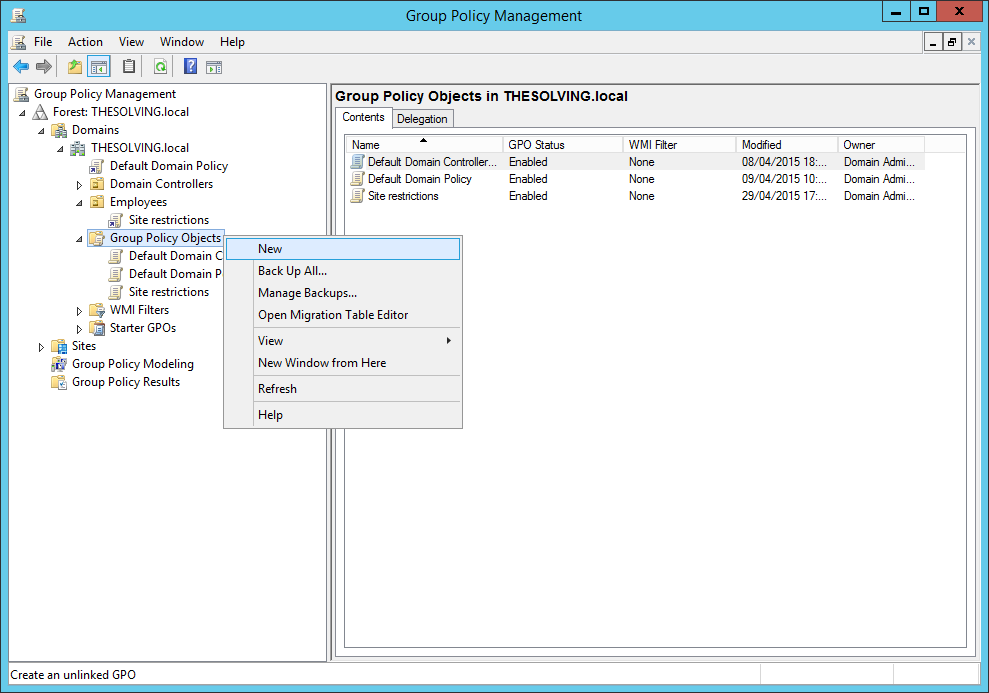
Cread un nuevo Objeto de directiva de grupo (GPO):
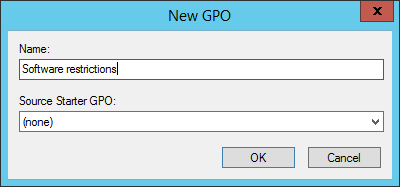
Asignad un nombre al nuevo GPO:
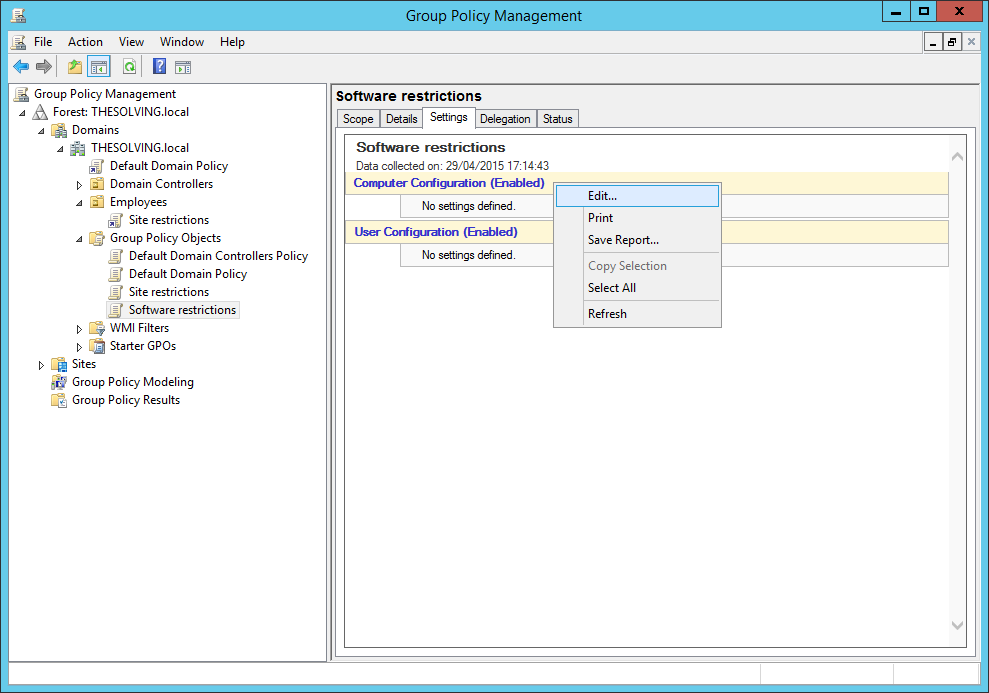
Editad la Configuración del equipo:
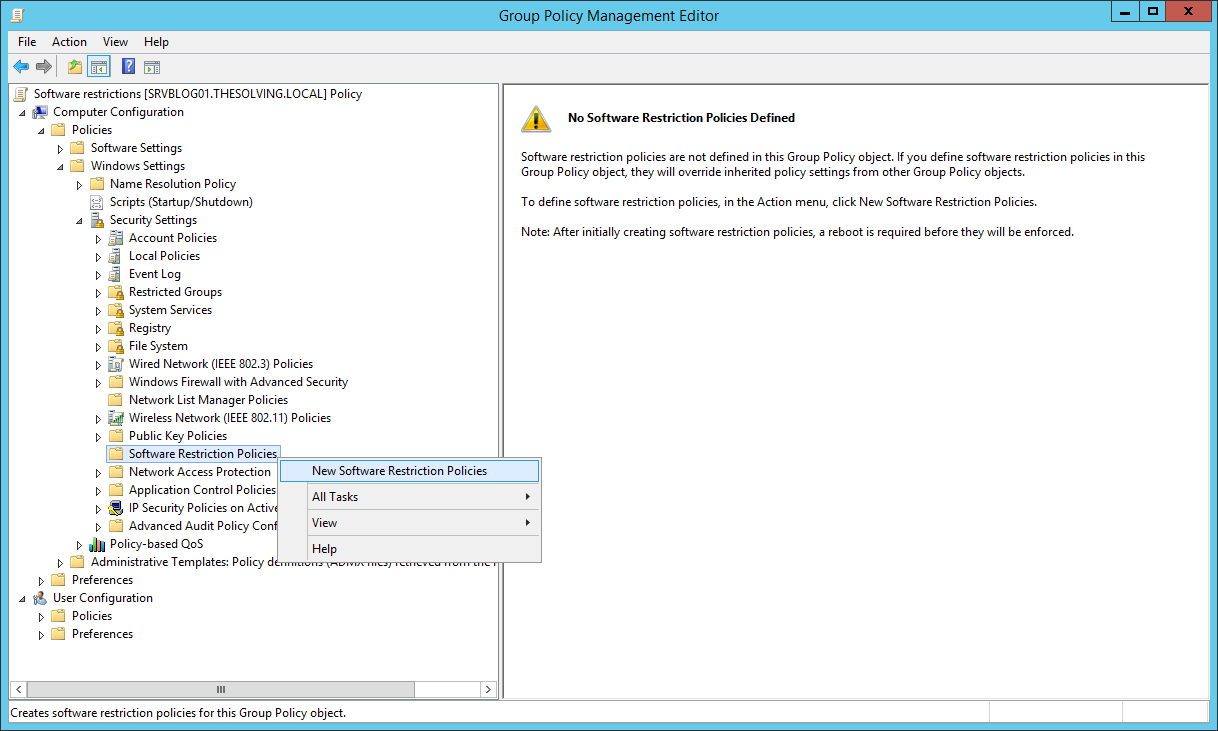
Encontraréis las Directivas de restricción de software en la ruta Configuración del equipo –> Configuración de Windows –> Configuración de seguridad. Cread Nuevas directivas de restricción de software:
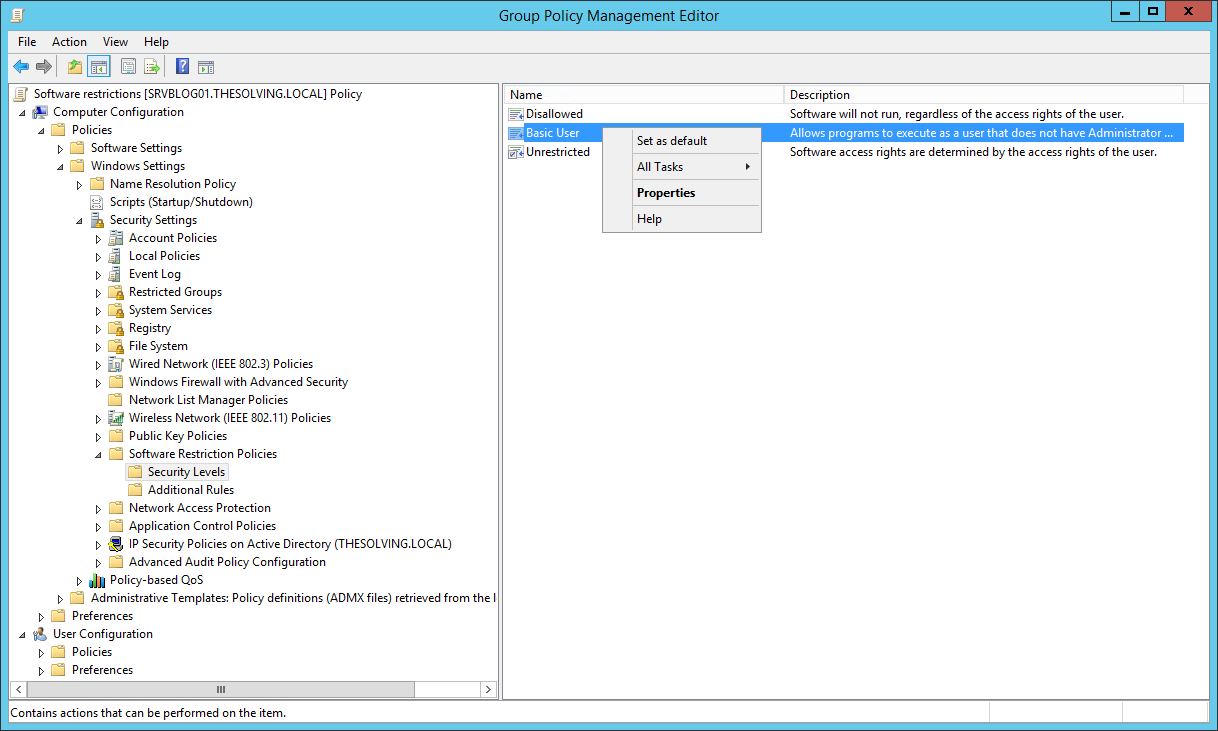
En Niveles de seguridad podéis configurar los permisos para ejecutar el software predeterminado para el grupo deseado.
Sin restricciones (ajuste por defecto) no limita el software, y Usuario básico permite solo ejecutar aplicaciones que no requieran derechos de administrador. No permitido prohàbe la ejecución del software.
Haced clic con el botón derecho y podréis establecer una nueva configuración predeterminada:
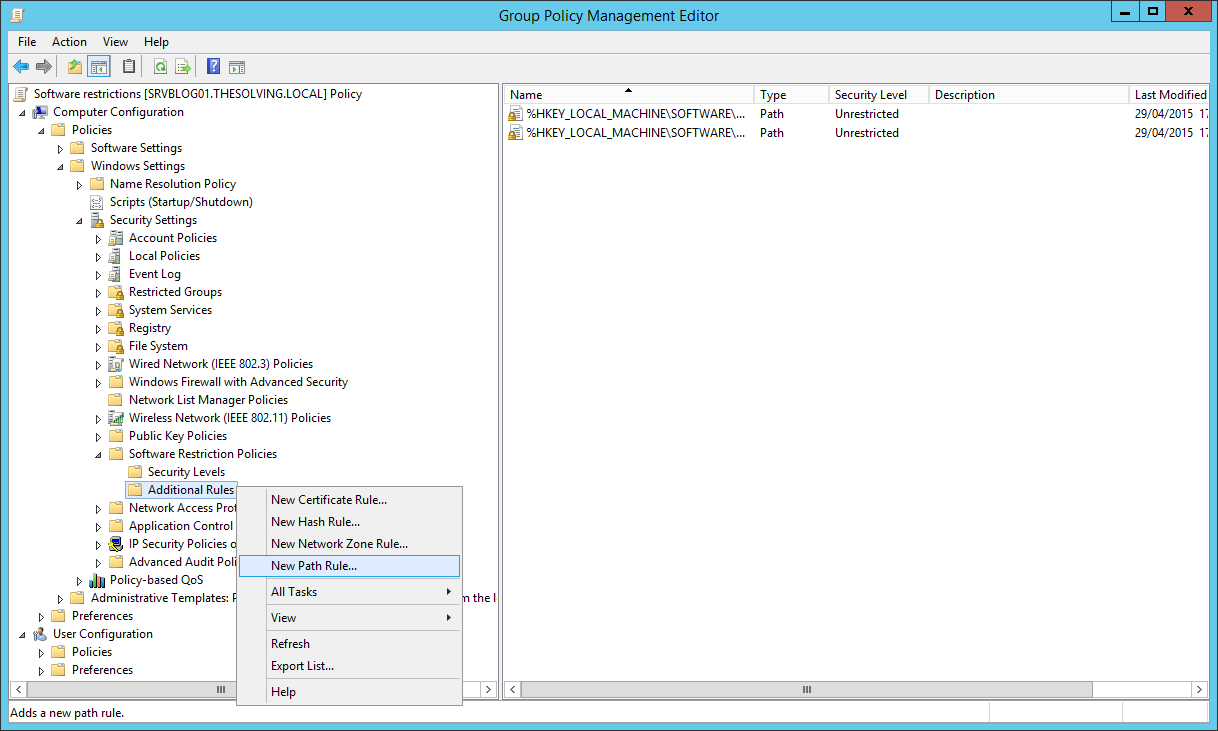
Las reglas adicionales son muy importantes para limitar el uso de las aplicaciones. Estas reglas tienen prioridad sobre los ajustes por defecto, por lo que se pueden restringir todas las aplicaciones y crear reglas especàficas para permitir solo la ejecución de alguna de ellas, o se puede permitir la ejecución de todas las aplicaciones predeterminadas y limitar las que no se deseen.
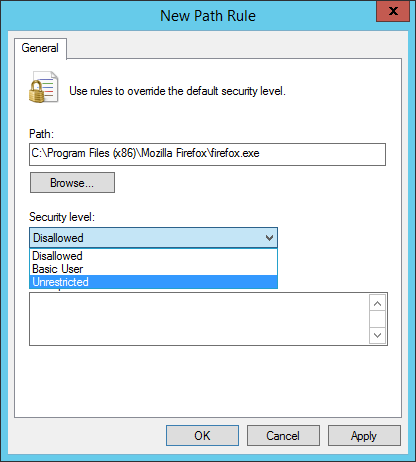
Recomendamos utilizar la Regla de ruta de acceso, para limitar o permitir la ejecución de archivos con una ruta especàfica:
En este ejemplo permitiremos la ejecución sin restricciones para Mozilla Firefox.
Podemos usar el parámetro %UserProfile% para crear rutas dinámicas y limitar las aplicaciones instaladas en las carpetas de usuarios:
Vuestra directiva está lista. Copiadla y pegadla en el grupo de distribución.
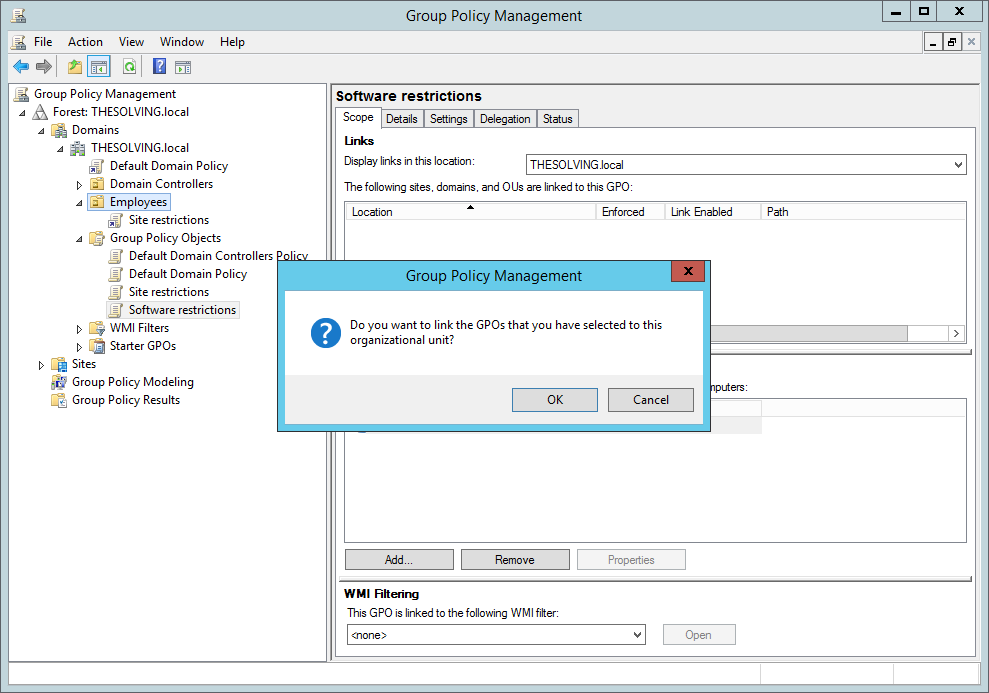
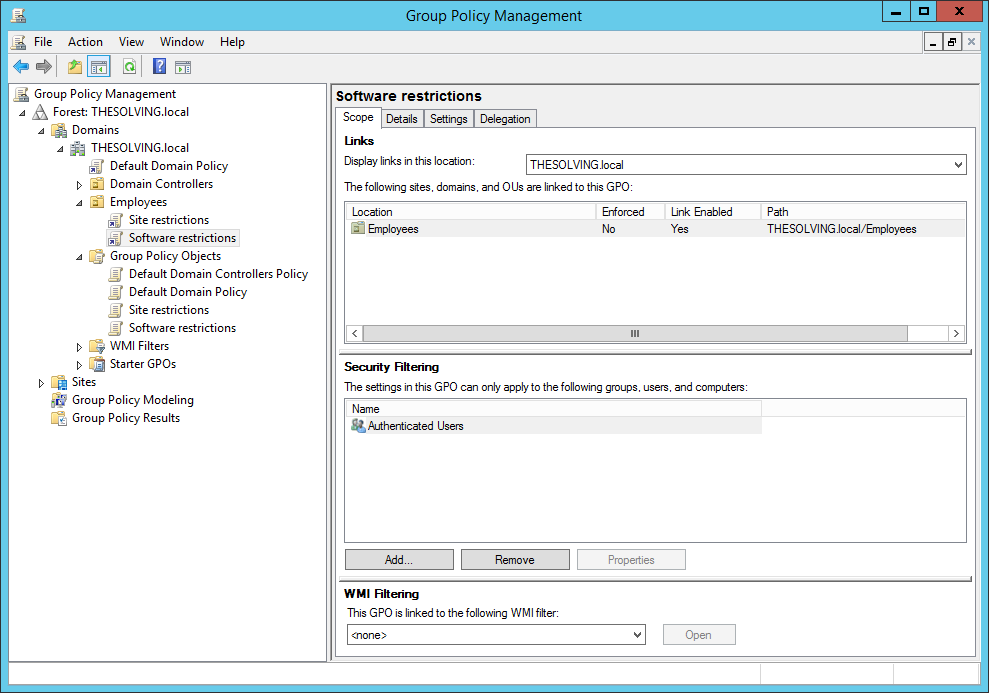
La directiva se aplicará:
Read related articles
Configurar una ruta estática para dirigir el tráfico a través de una puerta de enlace especàfica
Descubre cómo configurar rutas estáticas en Windows Server y Windows 11 con route add y New-NetRoute en PowerShell, para que el tráfico hacia destinos específicos use la puerta de enlace que elijas.
Cómo restablecer los permisos NTFS con ICACLS
Ejecuta icacls «ruta» /reset /C /Q para restaurar los permisos NTFS heredados y eliminar las anulaciones de ACL dañadas; añade
Cómo configurar y utilizar los Servicios de implementación de Windows (WDS)
Guía de WDS en 2026: instalación, arranque PXE, imágenes de arranque/instalación y las limitaciones introducidas con Windows 11 y Server 2025.