

 English
 Italiano
Hemos visto cómo limitar software (de dos formas distintas) y sitios web mediante GPO.
Ahora es el momento de limitar los dispositivos. Las limitaciones de los dispositivos pueden aumentar la seguridad de una red empresarial y reducir las preocupaciones del personal de TI.
Es muy fácil aplicar un GPO de restricción de dispositivos.
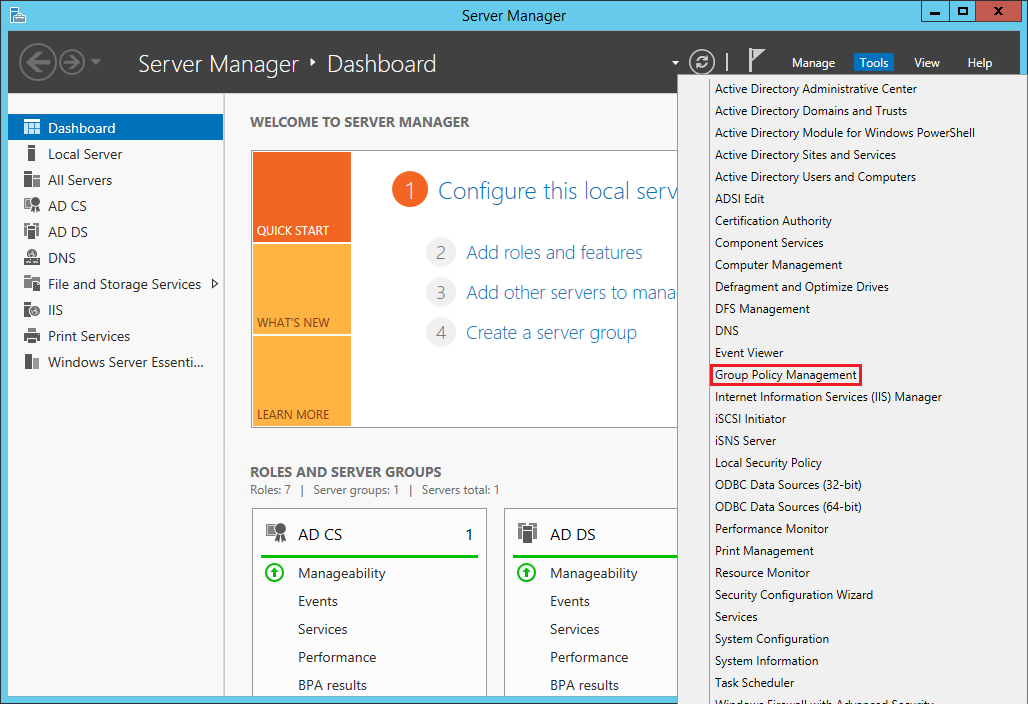
Abrid el Administrador del servidor e iniciad la Administración de directivas de grupo:
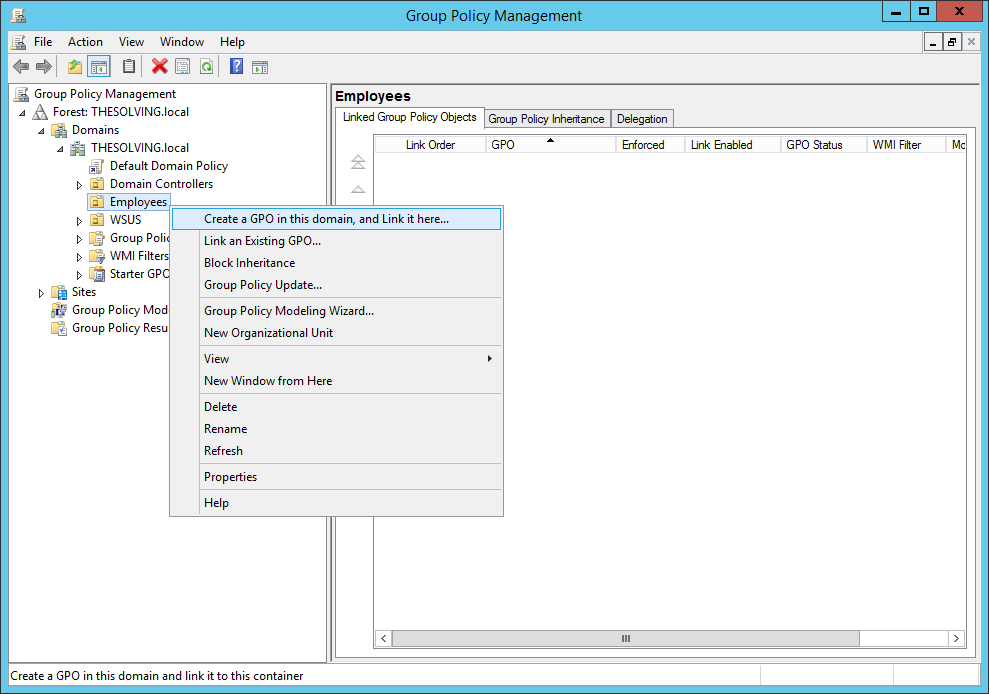
Cread un nuevo GPO:
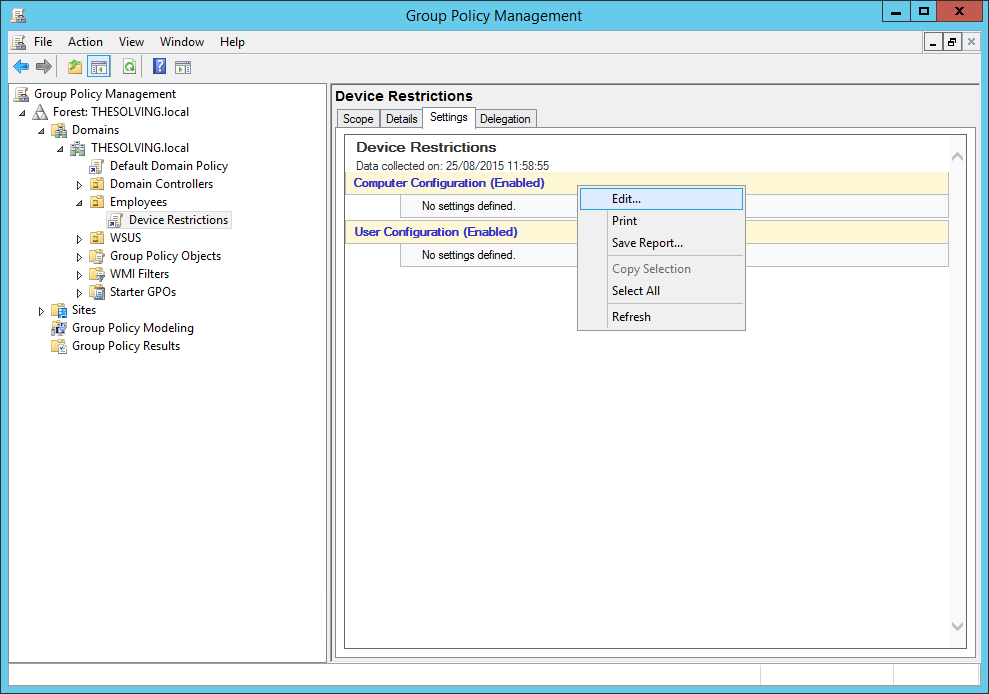
Modificad la directiva:
Navegad hasta la ruta Configuración del equipo\Directivas\Plantillas administrativas\Sistema\Instalación de dispositivo\Restricciones de instalación de dispositivo:
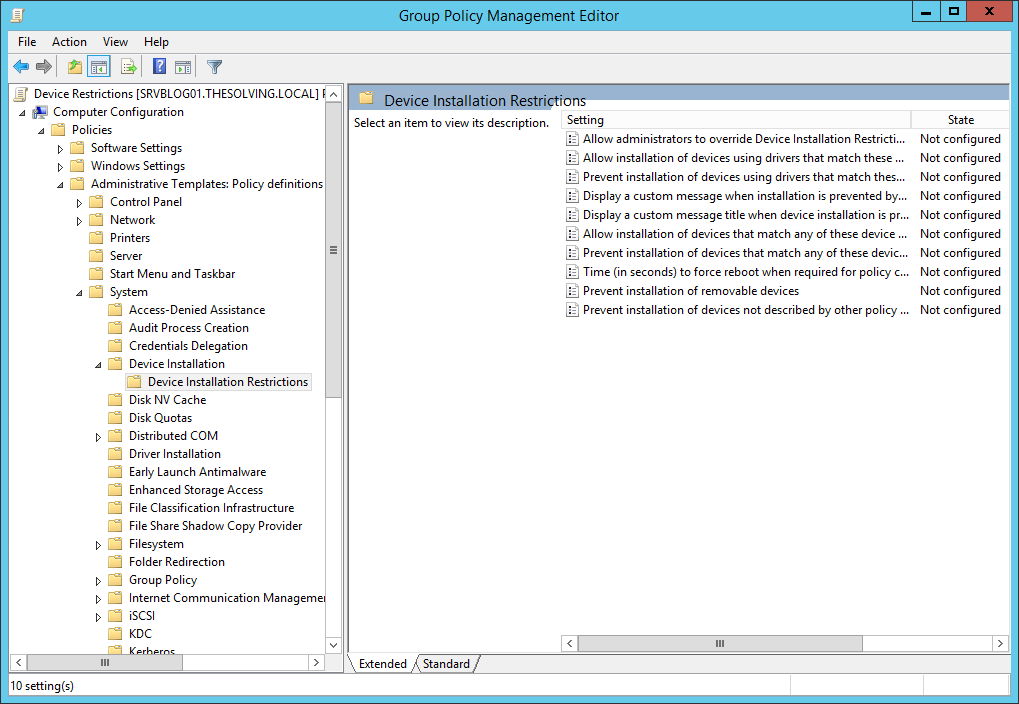
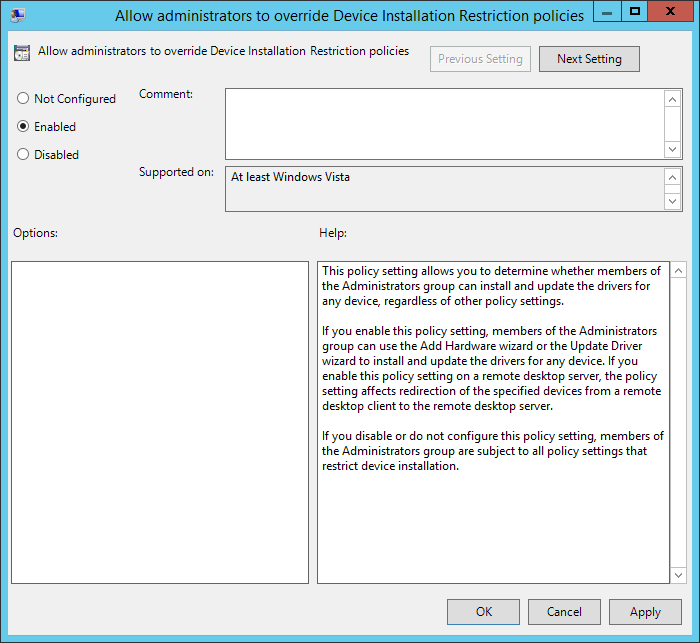
Habilitad Permitir a los administradores invalidar las directivas de restricción de instalación de dispositivo:
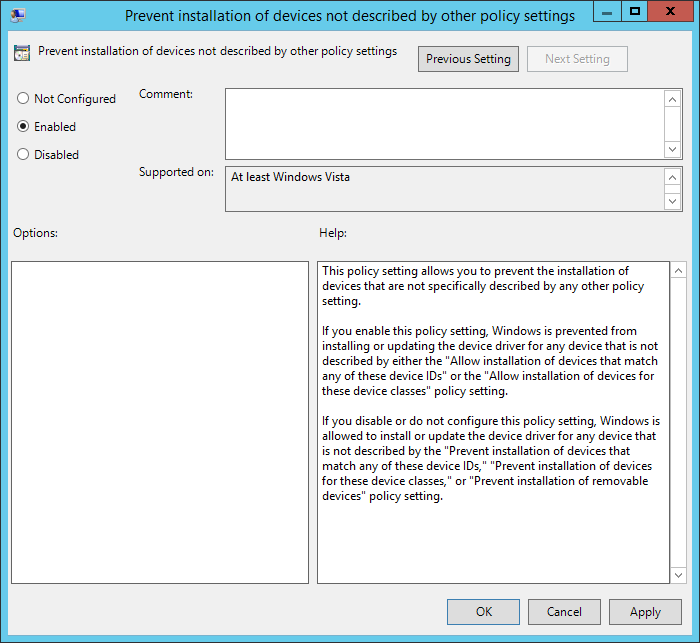
Habilitad Impedir la instalación de dispositivos no descritos por otras configuraciones de directiva:
La configuración está terminada. Ahora podéis usar distintos esquemas para limitar los dispositivos o categoràas de dispositivos. Microsoft nos permite limitar controladores especàficos o identificadores de dispositivo, por lo que solo podéis limitar los dispositivos extraàbles.
Read related articles
Configurar una ruta estática para dirigir el tráfico a través de una puerta de enlace especàfica
Descubre cómo configurar rutas estáticas en Windows Server y Windows 11 con route add y New-NetRoute en PowerShell, para que el tráfico hacia destinos específicos use la puerta de enlace que elijas.
Cómo restablecer los permisos NTFS con ICACLS
Ejecuta icacls «ruta» /reset /C /Q para restaurar los permisos NTFS heredados y eliminar las anulaciones de ACL dañadas; añade
Cómo configurar y utilizar los Servicios de implementación de Windows (WDS)
Guía de WDS en 2026: instalación, arranque PXE, imágenes de arranque/instalación y las limitaciones introducidas con Windows 11 y Server 2025.